


QUAL SEU NÍVEL DE CONHECIMENTO EM PENTEST HOJE?
COMEÇANDO DO ZERO?
Mesmo sem experiência, você aprenderá com uma metodologia sólida e prática, construindo bases firmes em pentest e segurança ofensiva, totalmente alinhadas ao mercado.
Migrando de carreira?
Na transição para pentest, você terá base técnica, prática real e metodologia comprovada para atuar com segurança e confiança no mercado.
JÁ ATUA NA ÁREA?
Você já é profissional da área de segurança? Aperfeiçoe seu pentest, recicle fundamentos, aprenda técnicas avançadas e alinhe seu conhecimento às exigências do mercado.
A formação de pentest profissional oferece conhecimentos completos desde a introdução à Segurança da informação à execução de pentests completos, com foco em formar profissionais para o mercado de trabalho.
MÓDULOS
AULAS
AULAS
Avisos Legais
- Trailer - Pentest Profissional
- Bem vindo!
- Termo de Uso
Apresentação
- Novo Desec Academy
- Desec Awards e VLAB
- Plano de Estudos
- Comunidade Oficial
- Comunidade DESEC no DISCORD
- Suporte Oficial
- Ambiente Privado (VPN) e Reset VMs
- Configuração da Nova VPN 2024
- VPN tricks - Parte I
- VPN tricks - Parte II
- Ambiente Externo
- Sobre Documentação
Introdução a Segurança da Informação
- Introdução a Segurança da Informação
- Pilares da Segurança da Informação
- Riscos na internet (Prova de conceito)
- Principais Terminologias
- Profissionais x Criminosos
- Legislação para Crimes Cibernéticos
- Vulnerabilidades em Sistemas
Introdução ao Penetration Testing
- Introdução ao Pentest
- Tipos de Testes de Segurança
- Modalidades de Pentest
- Metodologias de Pentest
- Preparando para ação (Clientes)
- Exemplo: Processo de Venda de Pentest
- Exemplo: Execução de Pentest
- Exemplo de Proposta
- Exemplo de Proposta Comercial
- Desec Next Generation Pentesting
- Modelos de Documentos
Carreira em Pentest
- Carreira em Pentest
- Onde trabalhar?
- Empreendendo em Pentest
- Dicas de carreira
- Iniciativa 01 - GitHub Desec Security
Virtualização e Sistemas Operacionais
- Introdução a virtualização
- Exemplo prático de virtualização
- Sistemas Operacionais
- Preparando o Ambiente
Dominando o terminal do Linux
- Instalando o kali Linux
- Introdução ao Terminal
- Gerenciando Usuários
- Gerenciando a Rede
- Editores de Texto
- Introdução ao Editor VIM
- Trabalhando com pacotes
- Trabalhando com serviços
- Localizando arquivos
- Ganhando tempo (grep,awk,cut,sed)
- Aula de fixação
Dominando o prompt do Windows
- Introdução ao prompt de comando
- Prompt de comando - Parte 2
Visão geral sobre WEB e HTTP
- Overview sobre Web / HTTP
- Entendendo o lado do servidor
- Entendendo o lado do cliente
Análise de Logs
- Análise de Logs Like a Pro
- Prática com VLAB
- Livro - TCP/IP para Pentesters
TCP/IP para Pentesters
- Introdução as Redes TCP/IP
- Introdução as Redes TCP/IP (Prática)
- Protocolos de Redes
- Analisadores de Protocolos
- Protocolo Ethernet
- Protocolo ARP
- Estrutura do Protocolo ARP
- Protocolo IP
- Fragmentação de Pacotes IP
- Protocolo TCP
- 3WHS - Three-way Handshake
- Encerrando a conexão
- Problema na conexão
- Juntando as partes - Exemplo 01
- Protocolo UDP x TCP
- Entendendo o DNS
- Protocolo HTTP
- Protocolo ICMP
- Protocolo ICMP na prática
- Entendendo o PING
- Entendendo o TTL
- Traceroute com ICMP
- Bytes na Rede
- Bytes na Rede - Protocolo IP
- Bytes na Rede - Protocolo TCP
- Bytes na Rede - Payload
- Arquivos utilizados em Aulas
- Livro - TCP/IP para Pentesters
Analisadores de Protocolos
- Wireshark
- Wireshark na prática
- Análise de Tráfego - Exploit
- TCPDUMP
- TCPDUMP na prática
- Análise de Tráfego - Portscan
- Arquivos utilizados nas Aulas
- Prática com VLAB
Bash Scripting (Linux)
- Introdução: Bash Scripting
- Trabalhando com Condições
- Trabalhando com Argumentos
- Trabalhando com Repetições
- Juntando tudo - Exercício de Fixação
- Criando um PortScan de Rede
- Parsing HTML
- Tarefa - Parsing HTML
- Praticando com VLAB
Power Shell para Pentesters
- Introdução: Power Shell (Windows)
- Condições e Repetições
- Melhorando nosso script de Ping Sweep
- Criando um Port Scanner
- Trabalhando com WEB
Linguagem C para Pentesters
- Introdução: Linguagem C
- Trabalhando com Variáveis
- Entrada de Dados
- Executando comandos
- Argumentos e Repetições
- Entendendo o processo de compilação
- Criando um DNS Resolver em C
- Trabalhando com sockets em C
- Criando um portscan em C
- DoS - Denial of Service em C
Python para Pentesters
- Introdução: Python
- Trabalhando com Argumentos
- Condições e Repetições
- Trabalhando com sockets
- Criando um portscan em Python
- Banner Grabbing em Python
- Interagindo com Serviços
- Criando um DNS Resolver em Python
- Trabalhando com WEB
- Material Complementar
Python3 para Pentesters - react
- Introdução: Python3
- Trabalhando com Argumentos
- Condições e Repetições
- Trabalhando com sockets
- Criando um portscan em Python3
- Banner Grabbing em Python3
- Interagindo com Serviços
- Criando um DNS Resolver em Python3
- Trabalhando com WEB
Swiss Army Knife
- Port Forwarding
- Swiss Army Knife
- Netcat
- Interagindo com Serviços
- Chat e IP logger
- UDP e File Transfer
- Port Scanning
- Criando um Honeypot
- Bind Shell x Reverse Shell
- Exemplo: Bind Shell
- Exemplo: Reverse Shell
- Vencendo o Firewall - Cenário 01
- Vencendo o Firewall - Cenário 02
- Vencendo o Firewall - Cenário 03
- Vencendo o Firewall - Cenário 04
- NCAT X NETCAT
- SOCAT
- TELNET
- /DEV/TCP/
- CTF FINAL - ETAPA BASE
- Roteiro de estudos - offline
Information Gathering - Business
- Information Gathering
- Mapeando Colaboradores
- Coleta via vagas de emprego
- Coletando endereços de E-mail
- Vazamento de Dados (Leaks)
- Consultando Leaks na Dark Web
- Utilizando a Rede TOR no Kali
- Script para consulta de Leaks
- Coleta de dados no Pastebin
- Coleta de dados no Trello
- Buscando domínios similares
- Pesquisando cache de sites
- Introdução ao Google Hacking
- Google Hacking
- Google Hacking aplicado ao Pentest
- Google Dork / GHDB / Script
- Bing Hacking
- Non-Delivery Notification
- TheHarvester
- Coleta através de metadados
- Analisando Metadados
- Criando um script para análise de metadados
- Praticando com VLAB - Business
Information Gathering - INFRA
- IANA
- Coletando informações com o Whois
- Estudando like a pro
- Criando um whois em python
- Protocolo RDAP
- Mapeando a Infra - Pesquisa por IP
- Mapeando a Infra - BGP
- Pesquisa no Shodan
- Utilizando a API do Shodan
- Pesquisa no Censys
- Pesquisa Domain Name System
- Entendendo a transferência de Zona
- Criando um script para Zone Transfer
- Script para Pesquisa Direta (DNS)
- Script para Pesquisa Reversa (DNS)
- Analisando SPF
- Entendendo o Subdomain Takeover
- Criando um script para subdomain takeover
- Tomando controle de subdomínios
- Outras Ferramentas para DNS
- Serviços para pesquisa passiva
- Coleta através de certificados digitais
- Praticando com VLAB - Infra
Information Gathering - WEB
- Introdução - Web Recon
- Robots e Sitemap
- Listagem de Diretórios
- Mirror Website
- Análise de erros, códigos e extensões
- Pesquisa via requisições HTTP
- Brute force - Arquivos e Diretórios
- Estudando a lógica do programa
- Conhecendo o Curl
- Construindo um script para web recon
- WhatWeb
- Wappalyzer
- Script para identificar páginas na internet
- Praticando com VLAB - Web
Scanning
- Introdução - Scanning
- Tracking the route - Aula teórica
- Tracking the route - Aula prática
- Overview sobre Firewall
- Descobrindo hosts ativos: Ping Sweep
- Estudo técnico: Ping Sweep
- Descobrindo hosts ativos: Pentest Interno
- Descobrindo hosts ativos: Nmap
- Introdução ao Port Scanning
- Estudo técnico: Port Scanning
- Diferenças entre os tipos de scan
- Analisando o consumo de um scan
- Network Mapper
- Metodologia Scanning
- TCP Host Scan
- UDP Host Scan
- Network Sweeping
- Identificando serviços
- Estudo técnico: Enganando o Atacante
- OS Fingerprinting
Burlando Mecanismos de Defesa
- Bypass Firewall
- IDS - Sistema de Detecção de Intrusos
- Entendendo e criando regras de IDS
- Estudo técnico: Bypass de regras de IDS
- IPS / Bloqueio de Port Scanning
- Bypass IDS/IPS/FW
- Evadindo mecanismos de defesa
- Kali com Snort v3
Trabalhando com Scapy
- Introdução ao Scapy
- Manipulando pacotes de rede
- Criando pacotes ICMP e payloads
- Criando um portscan com Scapy
- Ping Scan com Scapy
Enumeração (Enumeration)
- Enumeração: Introdução
- Enumerando HTTP
- Enumerando HTTPs
- Identificando Web Application Firewalls
- Enumerando FTP
- Interagindo com FTP (Python)
- Introdução: NetBIOS/SMB
- Enumerando NetBIOS/SMB no Windows
- Trick: Brute Force via prompt do Windows
- Enumerando NetBIOS/SMB via Linux
- Enumerando com RPC
- Automatizando a enumeração NetBIOS/SMB
- Scripts para enumeração NetBIOS/SMB
- Enumerando POP3
- Enumerando SMTP
- Criando um script para enumerar SMTP
- Criando um script para brute force SMTP
- Enumerando dispositivos de rede
- Protocolos Seguros X Inseguros
- Enumerando SSH
- Autenticação com chave pública
- Enumerando Network File System
- Enumerando SNMP
- Alterando informações via SNMP
- Enumerando MySQL
Análise de Vulnerabilidades
- Análise de Vulnerabilidade
- Etapa - Análise de Vulnerabilidade
- Pesquisa manual por vulnerabilidades
- Scanners de Vulnerabilidades
- Vantagens e Desvantagens
- Exemplos de uso
- Trabalhando com o Nessus
- Análise de um scan básico
- Análise em aplicações web
- Realizando um Patch Assessment
- Realizando testes de força bruta
- Scan avançado (Like a pro)
- Compliance PCI-DSS
- Exemplo: Compliance PCI-DSS
- Falsos Negativos
- Revisão e dicas
- NMAP NSE
- Shadow Brokers
Metasploit Framework
- Metasploit Framework
- Módulos Auxiliares
- Trabalhando com a base de dados
- Ataques de força bruta
- Levantamento de Informações
- Identificando Vulnerabilidades
- Explorando vulnerabilidade no Linux
- Explorando vulnerabilidade no Windows
- Tipos de Payloads
- Diferenças entre payloads
- Mindset: Invadindo um firewall
- Payloads Executáveis
- Analisando exploits
Hashes e Senhas - Linux
- Entendendo os Hashes
- Trabalhando com Hashes
- One Way x Two Way
- Hashes com Python
- Base64 com Python
- Identificando Hashes
- Estudo técnico: Atacando Hashes
- Ataques a hashes: Ferramentas
- Importância das Senhas
- Senhas em sistemas Linux
- Descobrindo Senhas no Linux
- Quebra de senhas com Loncrack
- Tarefa: Quebra de Senhas
Hashes e Senhas - Windows
- Introdução: Hashes em Windows
- Obtendo hashes: Sistemas Antigos
- Obtendo hashes: Sistemas Modernos
- Obtendo hashes: Servidores AD
- Descobrindo hashes
- Obtendo hashes e senhas em cache
- Validando as credenciais obtidas
- Obtendo hashes remotamente
- Obtendo shell no host
- Pass the Hash
- Swiss Army Knife para Pentest
- Ataque: NBT-NS / LLMNR
Pentest Interno: Do zero a Domain Admin
- Pentest em ambientes modernos
- Identificando o escopo na rede
- Capturando hashes na rede
- Validando as credenciais
- Enumerando as contas do AD
- Conseguindo Domain Admin
- Obtendo acesso ao servidor
- Conclusão: Acesso completo
Brute Force: Ataques em senhas
- Ataques de Força Bruta
- Wordlists
- Gerando mutação em wordlist
- Gerando wordlists personalizadas
- Key Space Brute Force
- Brute force com Hydra
- Reverse Brute force
- Low Hanging Fruit
- Dicas Extras
- Construindo sua própria ferramenta
- Criando um cliente ssh em Python
- Criando um script para brute force em ssh
- Construindo um script em bash
Dev Exploitation: Assembly para Pentesters - Windows
- Introdução
- Arquitetura de Computadores
- Conceitos e Programas Essenciais
- Assembly para pentesters
- Praticando com Assembly
- Programando em Assembly no Windows
- Executando comandos SO em Assembly
- API do Windows em Assembly
- ShellExecute em Assembly no Windows
- Criando um Download Exec em Assembly
- Monitorando APIs do Windows
- DESEC TOOLS
Dev Exploitation: Assembly para Pentesters - Linux
- Assembly no Linux
- Programando Assembly no Linux x86
- Debugando código criado em Assembly x86
- Debugando com GDB TUI
- Debugger gráfico no Linux
- Programando Assembly no Linux x64
- Debugando código criado em Assembly x64
- Monitorando Syscalls
Buffer Overflow para Pentesters: Windows 10
- Introdução
- Buffer Overflow
- Analisando um Buffer overflow
- Overview sobre Code Review
- Desenvolvimento de exploits no Windows
- Fuzzing com Python
- Identificando a vulnerabilidade
- Encontrando o offset manualmente
- Encontrando o offset através de padrões
- Encontrando o espaço para o shellcode
- Criando uma lista de caracteres em Python
- Verificando BadChars
- Identificando um bom endereço de retorno
- Testando o fluxo de execução
- Gerando e inserindo nosso shellcode
- Criando o nosso exploit
- DESEC TOOLS
Desenvolvimento de Exploits: Windows 10
- Cenário Realístico Windows 10
- Estudando o software
- Identificando a vulnerabilidade
- Criando um script para interagir com o software
- Melhorando o script e validando o crash
- Encontrando o offset correto
- Identificando BadChars
- Identificando espaço para o nosso shellcode
- Identificando um bom endereço de retorno
- Gerando e inserindo o shellcode
- Criando o nosso exploit final
Mecanismos de proteção: DEP e ASLR
- Mecanismos de proteção: DEP e ASLR
- Estudo prático: DEP
- Estudo prático: ASLR
Buffer Overflow - Linux
- Debugando o programa
- Tomando controle do programa
- Truques no Debugger
- Analisando o código
- Exploração de binário Linux
- Desec Tools
Trabalhando com Exploits Públicos
- Trabalhando com Exploits
- Cuidados com exploits
- Bases de exploits online
- Searchsploit
- Corrigindo exploits públicos
- Dicas de Livros
Pentest Web: Web Hacking
- Preparando o Ambiente
- Conceitos essenciais: HTML/PHP/JS
- Formulários e Inputs
- Métodos: GET x POST
- Linguagem SQL
- MySQL like a Pro
- Entendendo o SQL Injection
- Laboratório Desec Web
- Identificando Arquivos e Diretórios
- Identificando Métodos Aceitos
- Explorando o Método PUT e Webdav
- Burlando autenticação via métodos
- Analisando o código fonte da página
- Identificando a superfície de ataque
- Open Redirect
- PoC: Criando páginas falsas
- Open Redirect: Parâmetro Codificado
- Bypass Authentication: SQL Injection
- FPD | Path Traversal | Directory Traversal
- LFI – Local File Inclusion
- De LFI a RCE - Infecção de Logs
- RFI – Remote File Inclusion
- HTML Injection
- XSS – Cross Site Scripting - Refletido
- Self-XSS
- Stored XSS: Sequestro de Sessão
- Automatizando os testes: XSS
- URL Encode
- SQL Injection Error Based
- SQLi – Information Schema
- Do SQLi até o RCE
- Explorando SQLi manualmente
- Bypass addslashes
- SQL Injection em PostgreSQL
- Blind SQL Injection
- Blind POST SQL Injection
- Blind POST SQLi Avançado
- Blind SQL Injection – adv_parte II
- Bypass Client Side
- Time Based SQL Injection
- Automatizando os testes: SQLi
- Command Injection
- Automatizando os testes: CMDi
- Enumerando campos com Intruder
- Fuzzing de Vulnerabilidades com Burp
- Fuzzing de vuln com Burp II
- Personalizando regras no Intruder
- Realizando ataques com Intruder
- Realizando ataques de força bruta
- Problemas de autorização
- Exemplo prático: Autorização
- Exemplo: Cookies e Sessões
- File Disclosure
- Explorando inputs de Uploads
- Bypass Upload: Extensões
- Bypass Upload: .htaccess
- Bypass Upload: Tipo de Conteúdo
- Bypass Upload: Imagens
- PHP Wrappers
- Testando e explorando: Joomla
- Explorando o PHPMailer
- Construindo o Mindset Hacking
- Testando e explorando: Wordpress
- Obtendo RCE via Wordpress
- OWASP: Mantendo-se atualizado
- Livros e Labs
- Arquivos
Pós Exploração
- Pós Exploração: Introdução
- Diferenças entre shells
- Transferências de arquivos: Web
- Transferências de arquivos: FTP
- Transferências de arquivos: HEX
- Transferências de arquivos: File Type
- Tunelamento: Linux
- Escalando acesso SSH sem senha
- Tunelamento: SSH
- Tunelamento: Windows
- Enumeração Host: Windows
- Enumeração automatizada: Windows
- Privilégios e Mecanismos de Integridade
- Estudo Técnico: Bypass UAC I
- Estudo Técnico: Bypass UAC II
- Windows PrivEsc: Certificate Dialog
- Windows PrivEsc: Serviços I
- Windows PrivEsc: Serviços II
- Enumeração Host: Linux
- Enumeração automatizada: Linux
- Linux PrivEsc: Sudo
- Linux PrivEsc: Permissões e Cron
- Linux PrivEsc: Kernel
- Pivoting: Da internet para a rede interna
Engenharia Social
- Introdução: Engenharia Social
- Planejando um Ataque
- Referências: Ataques Presenciais
- Phishing as a Service
- Realizando Campanhas de Phishing
- Phishing: Trabalhando com Templates
- Criando um código indetectável
- Shell com PDF forjado
- Conceito de Cavalo de Troia
O Profissional: Conduzindo o Pentest
- Conduzindo um Pentest
- Preparando-se para a execução
- Iniciando a Execução
- Executando e documentando
- Atingindo o objetivo final do Pentest
- Atingindo o objetivo final: Pivoting
- Atingindo o objetivo: Acesso Completo
- Limpando os Rastros
- Classificando riscos e vulnerabilidades
- Escrevendo um Relatório Profissional
- Modelo de Relatório Profissional
- O maior desafio de um pentester
- E se não existir vulnerabilidades?
- Como saber a hora de parar?
- Quando a limitação é técnica
- Nem sempre limitação é técnica
- Aprenda a trabalhar sob pressão
- Ataque monitorado
Conclusão
- Considerações Finais
- Próximos passos
- Queremos ouvir você!
Por dentro da nossa área de serviços
- Como funciona a nossa consultoria
- Método M.A.M
- Checklist para execução de Pentest
Bônus: Introdução - WiFi Hacking
- Equipamento
- Modos: Managed x Monitor
- Identificando redes ocultas
- Burlando controles por mac
- Atacando o protocolo WPA2
- Decriptando o tráfego capturado


RECOMPENSAS POR EVOLUÇÃO
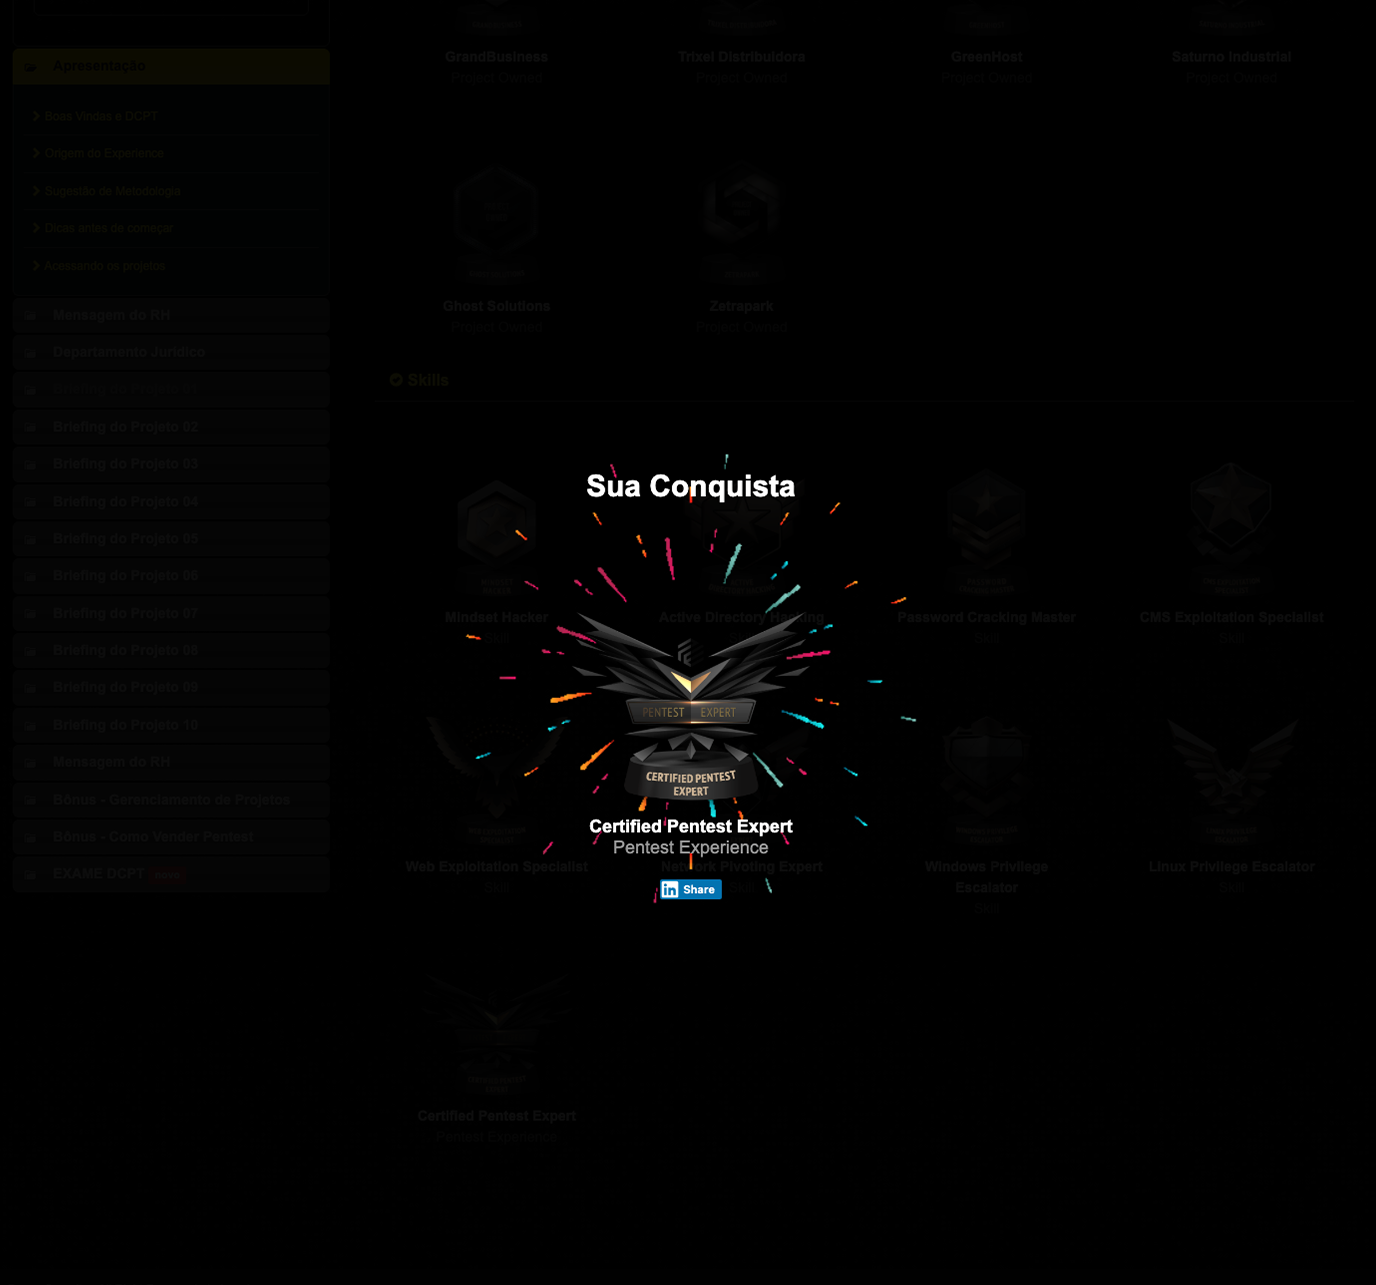
Você recebe "AWARDS" a cada etapa concluída, e pode compartilhar no seu Linkedin.
TURMAS FECHADAS EXCLUSIVAS | PLANO DE ESTUDO SEMANAIS
TURMAS FECHADAS EXCLUSIVAS
PLANO DE ESTUDO SEMANAIS


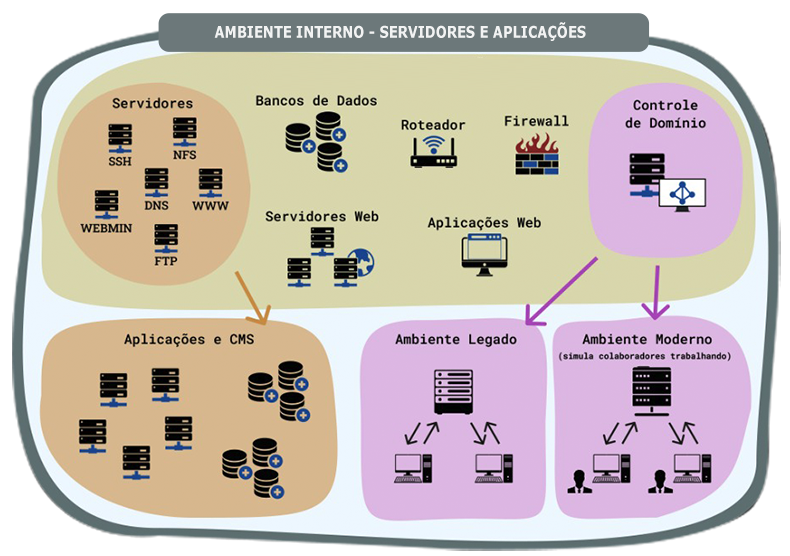
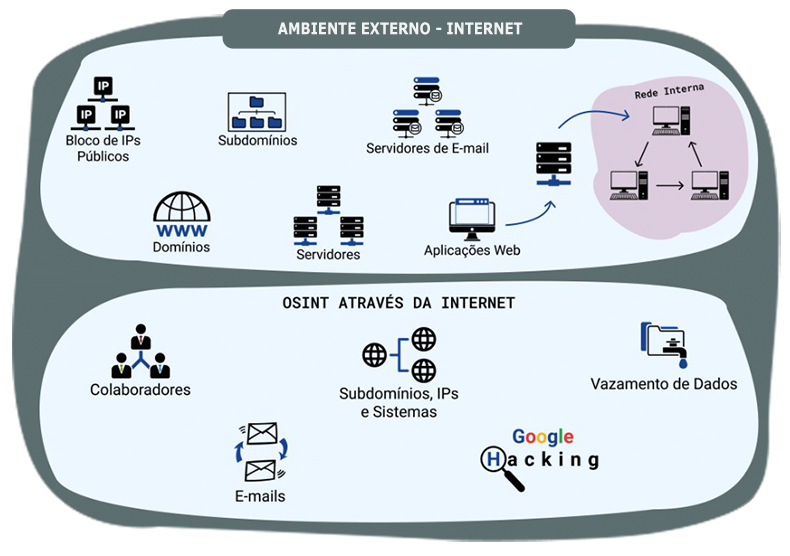
ambiente realístico completo com rede privada (vpn)
- 40 módulos
- 200 laboratórios práticos
- 500 aulas
- ranking de alunos
- suporte técnico
REDE PRIVADA (VPN)
- Dezenas de hosts e servidores
- Segmentação de redes
- Ataques em ambientes modernos
- Cenários realísticos
AMBIENTES REALÍSTICOS
- DOMÍNIOS
- SUBDOMÍNIOS
- OSINT
- BLOCOS DE IPV4
Pentest Profissional. Formação completa em Pentest
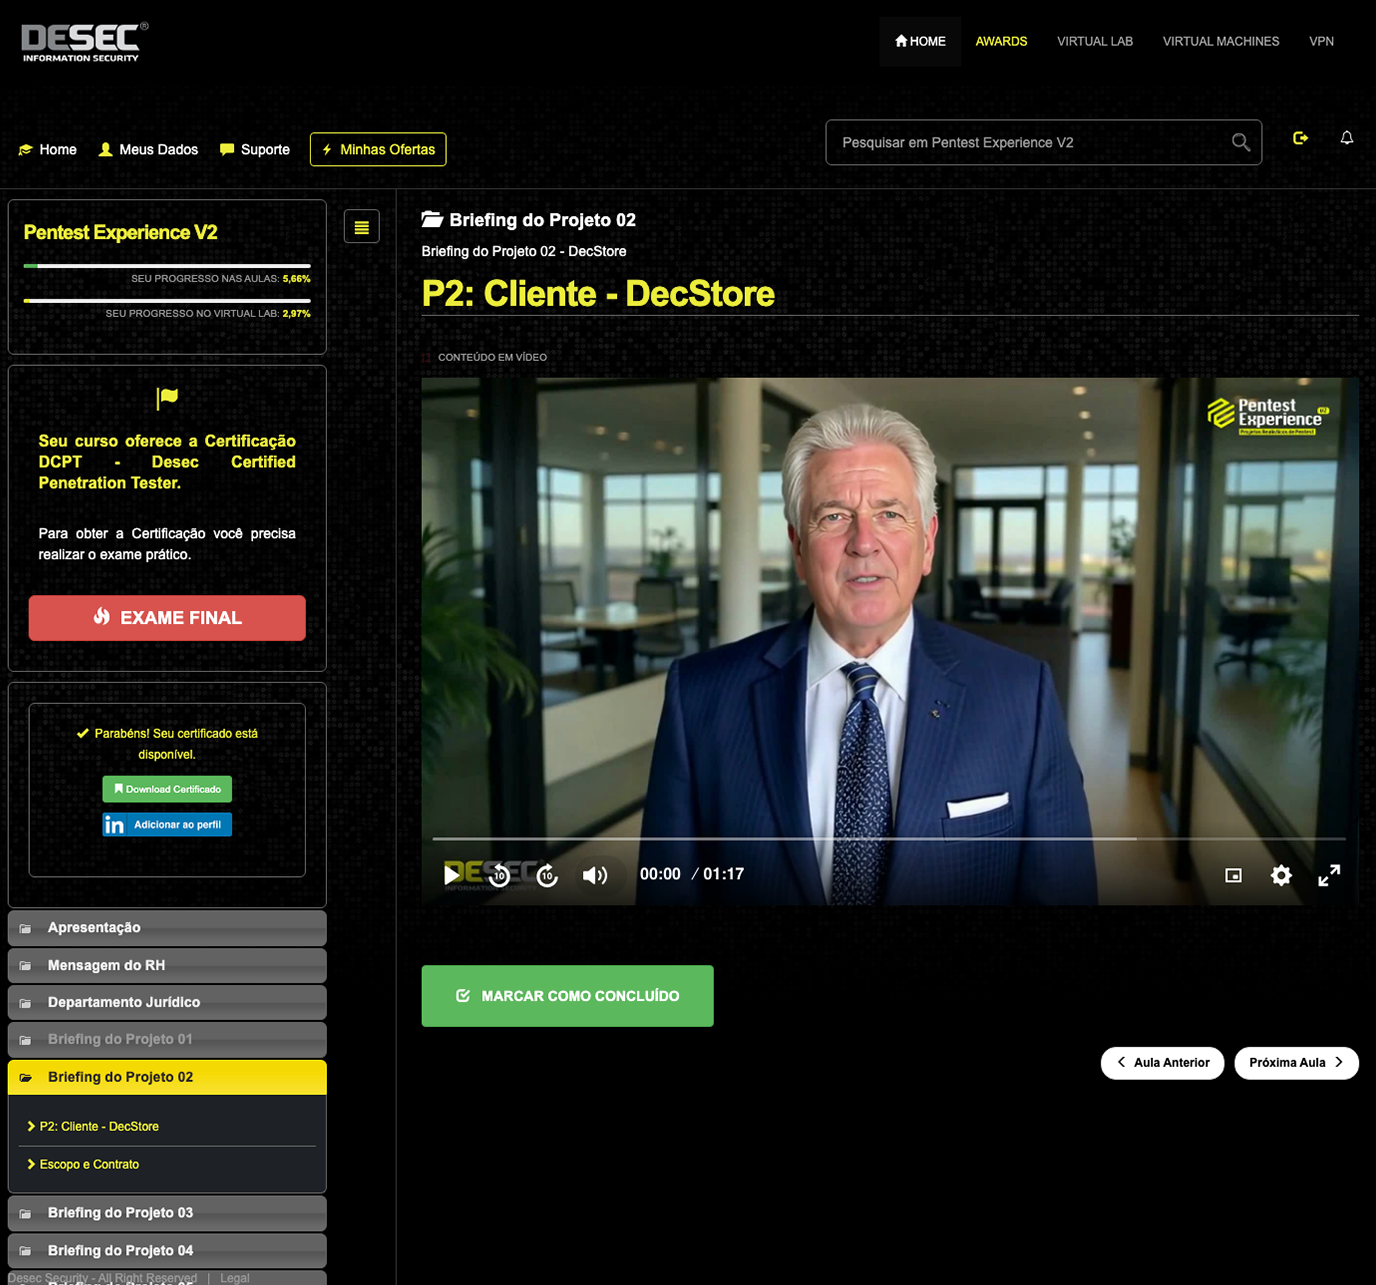
CONHEÇA A PLATAFORMA DE ESTUDOS
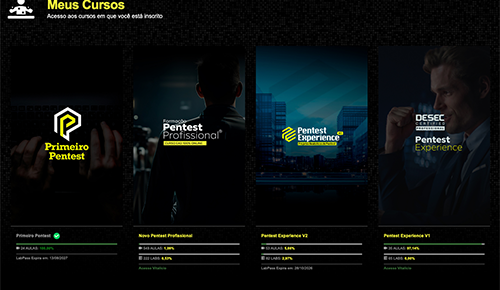
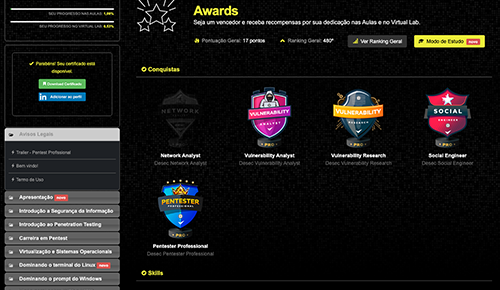
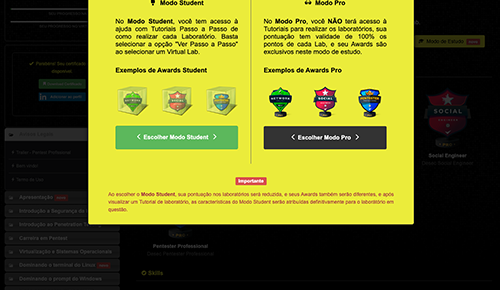
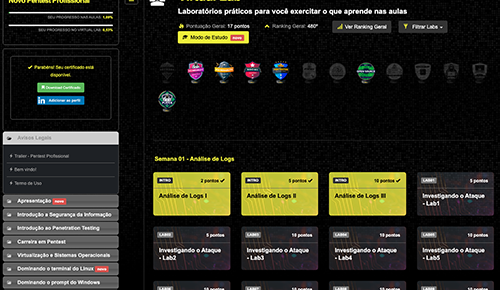
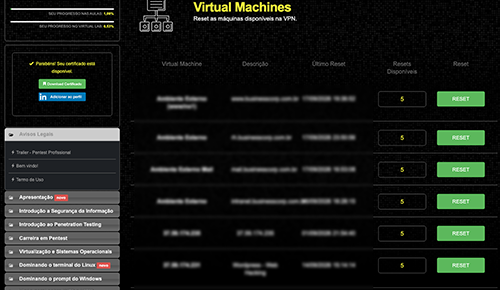
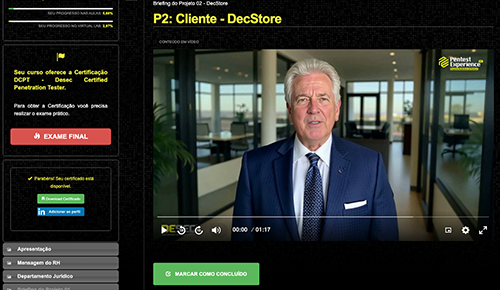
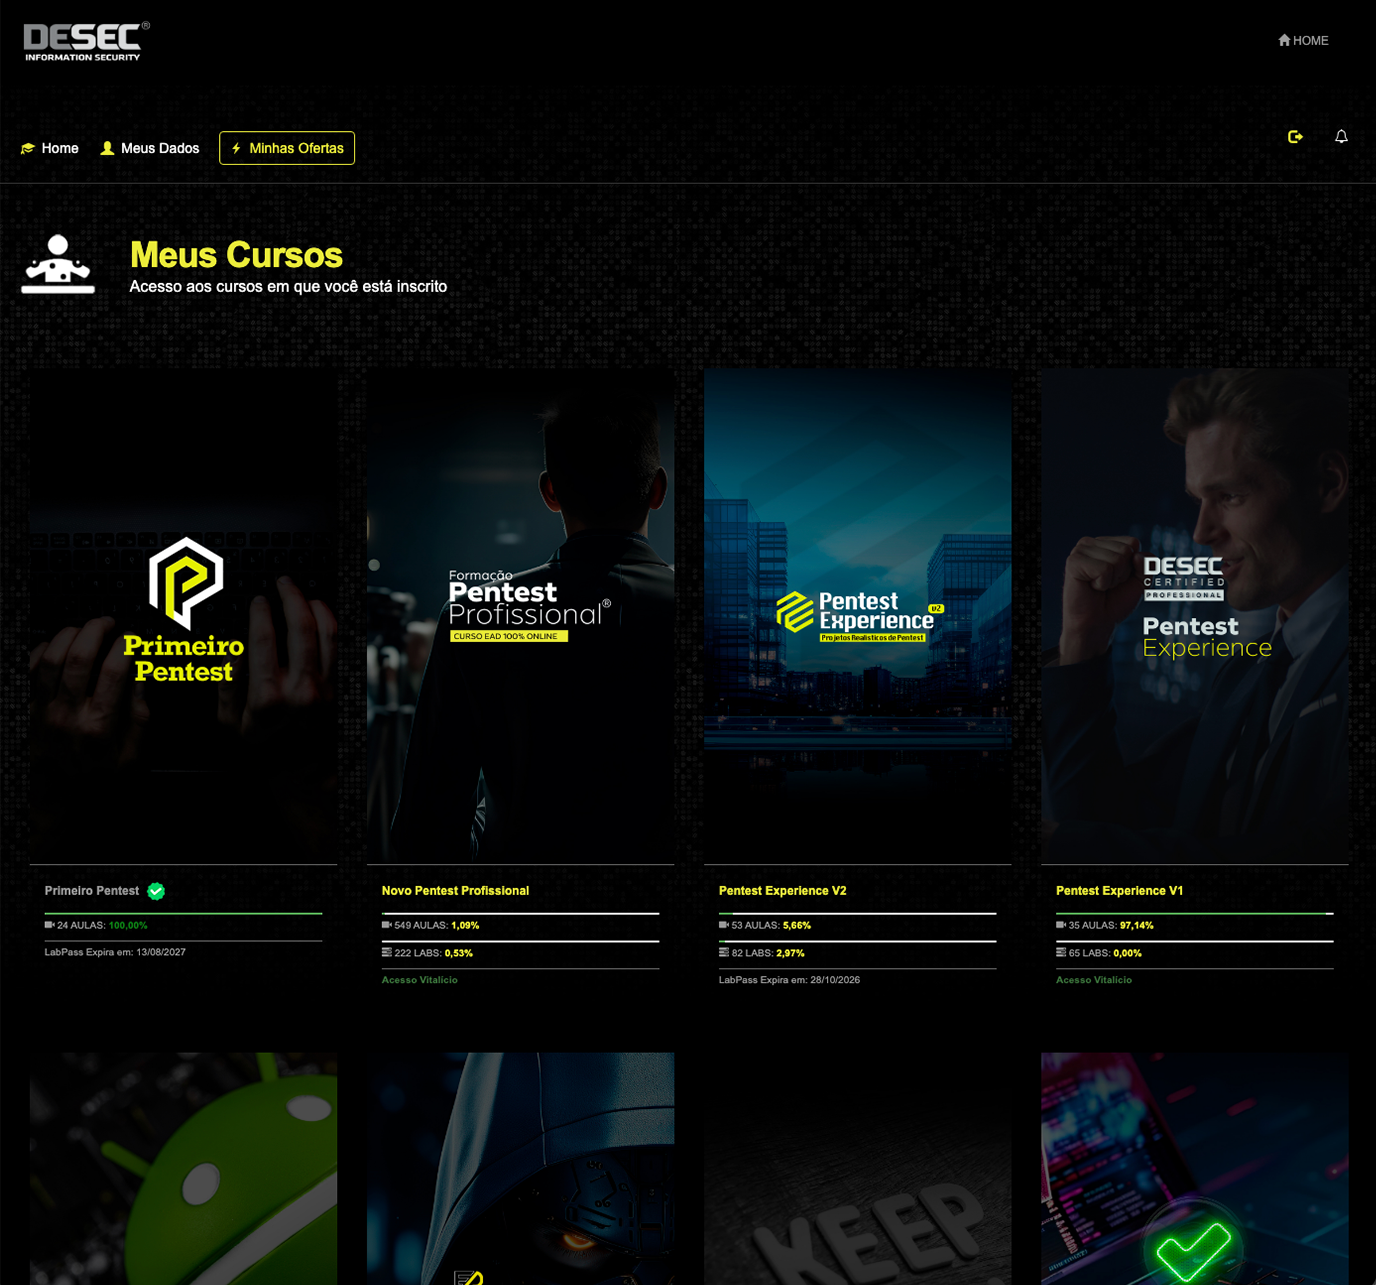
*As imagens não refletem um treinamento específico, mas uma visão geral da plataforma.
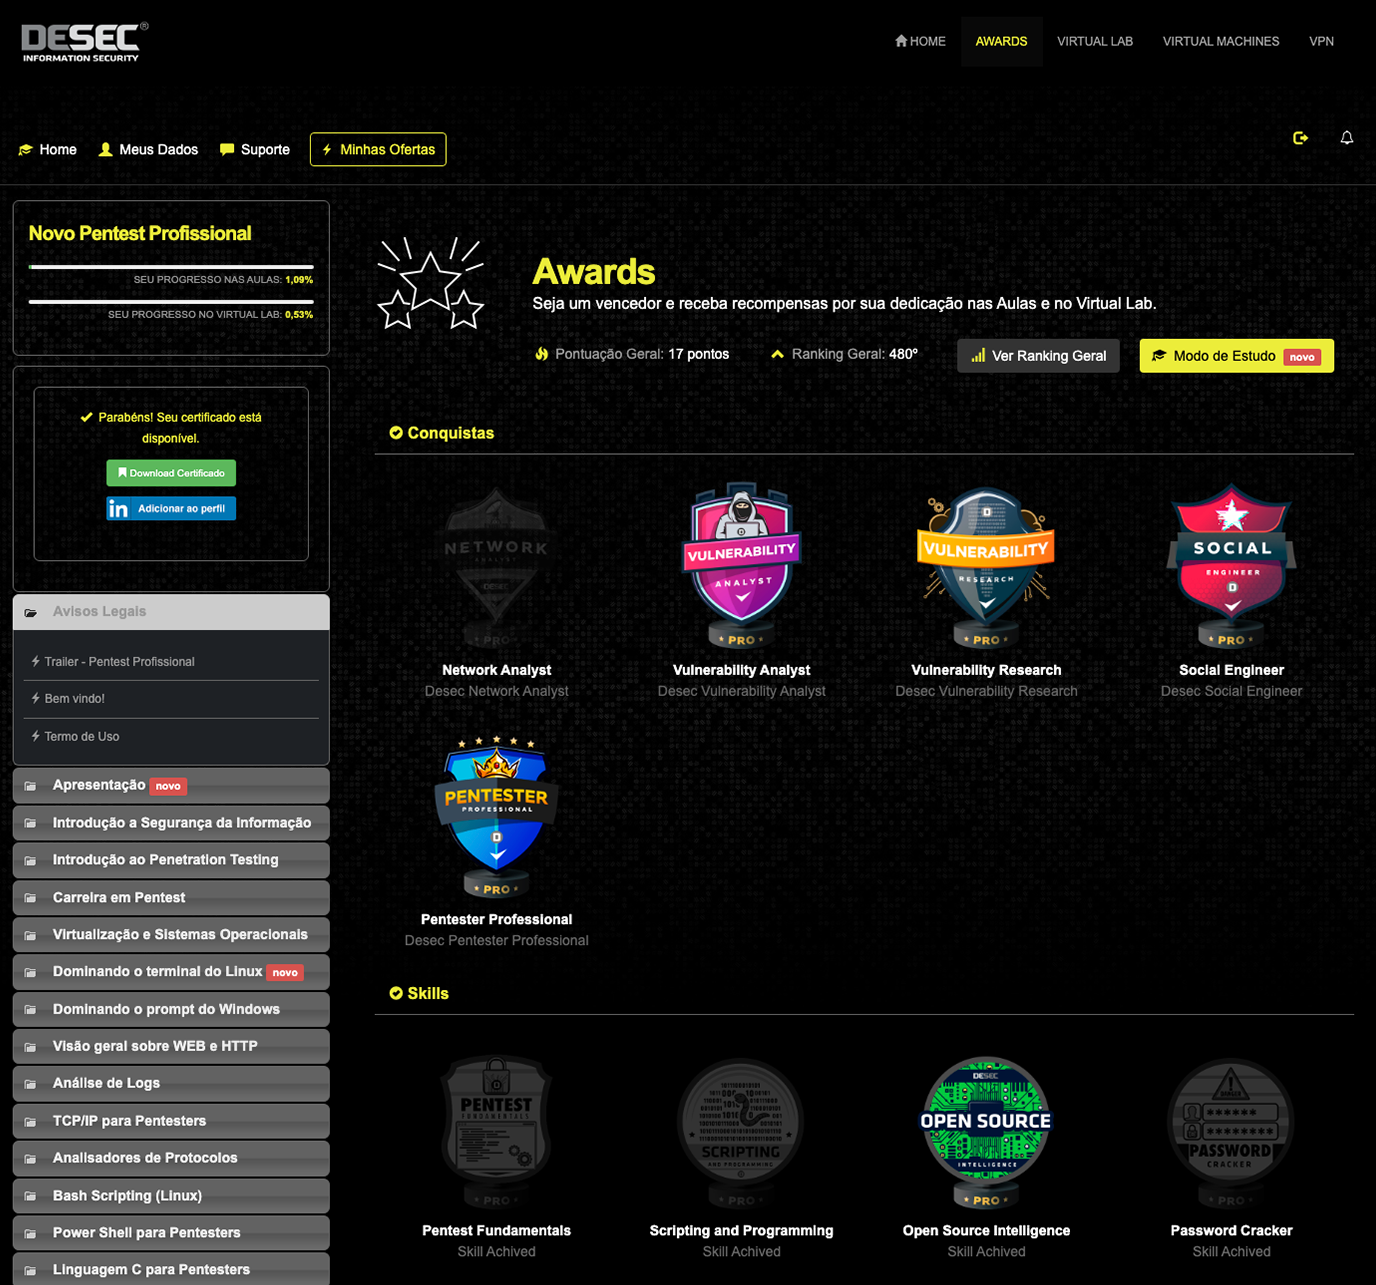
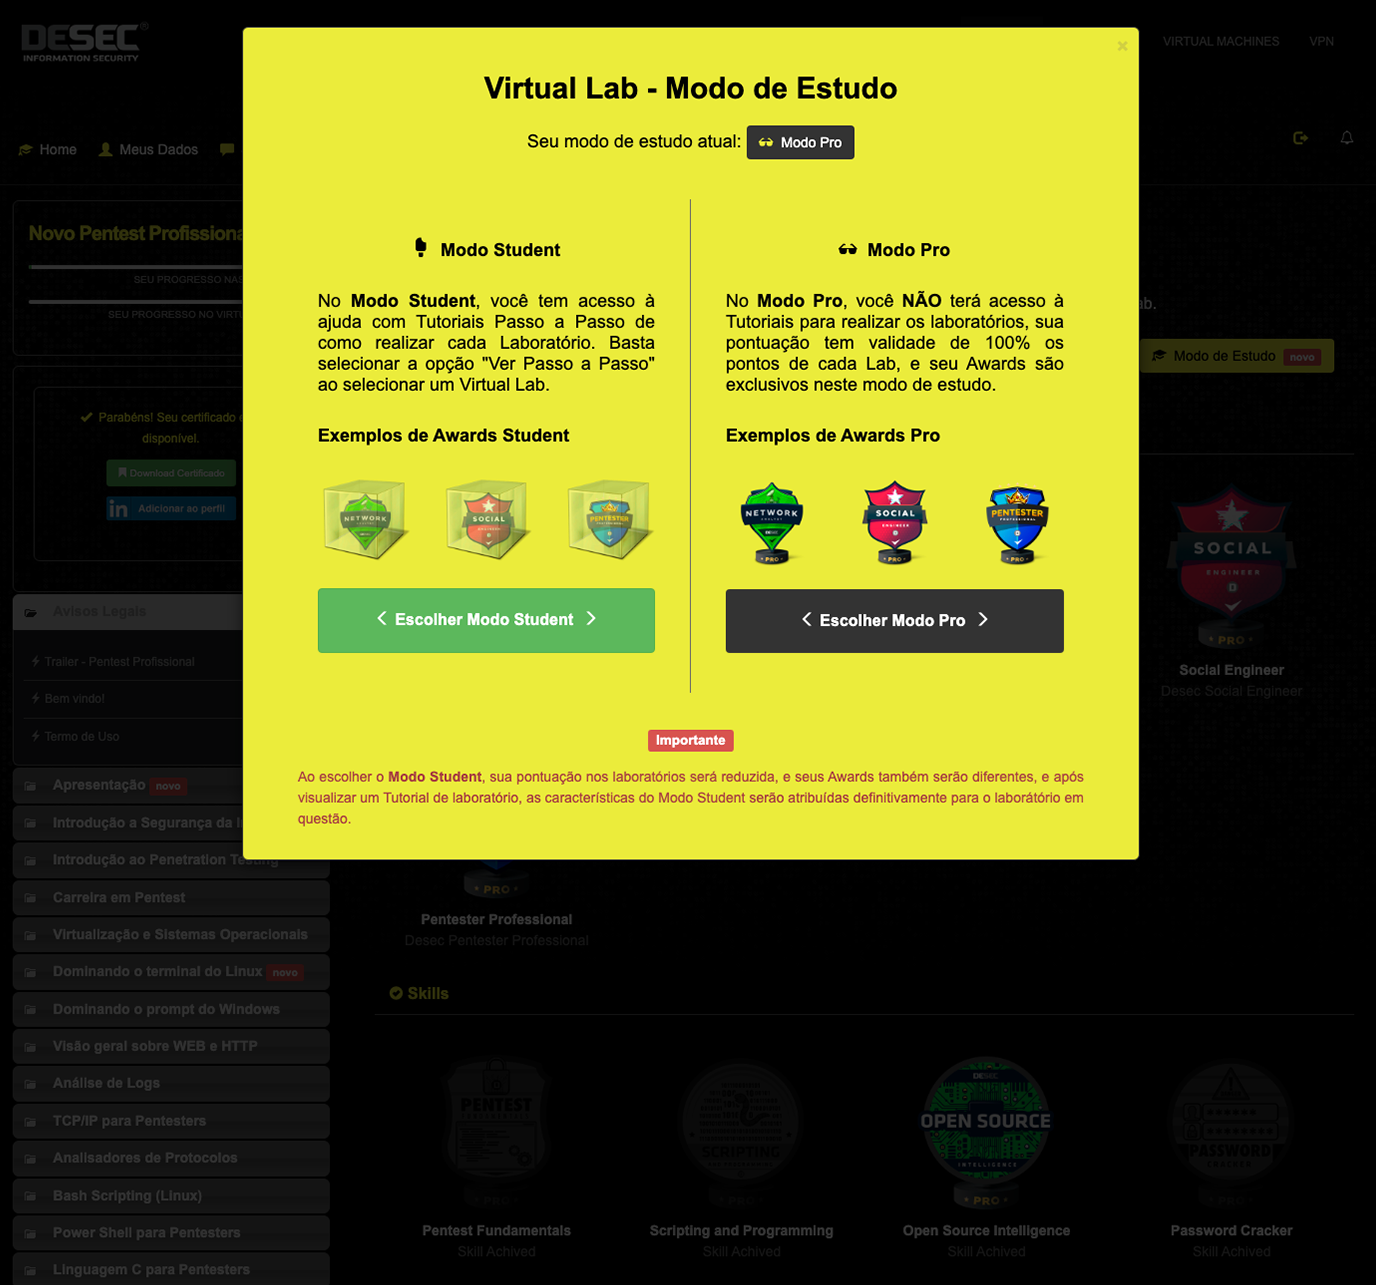
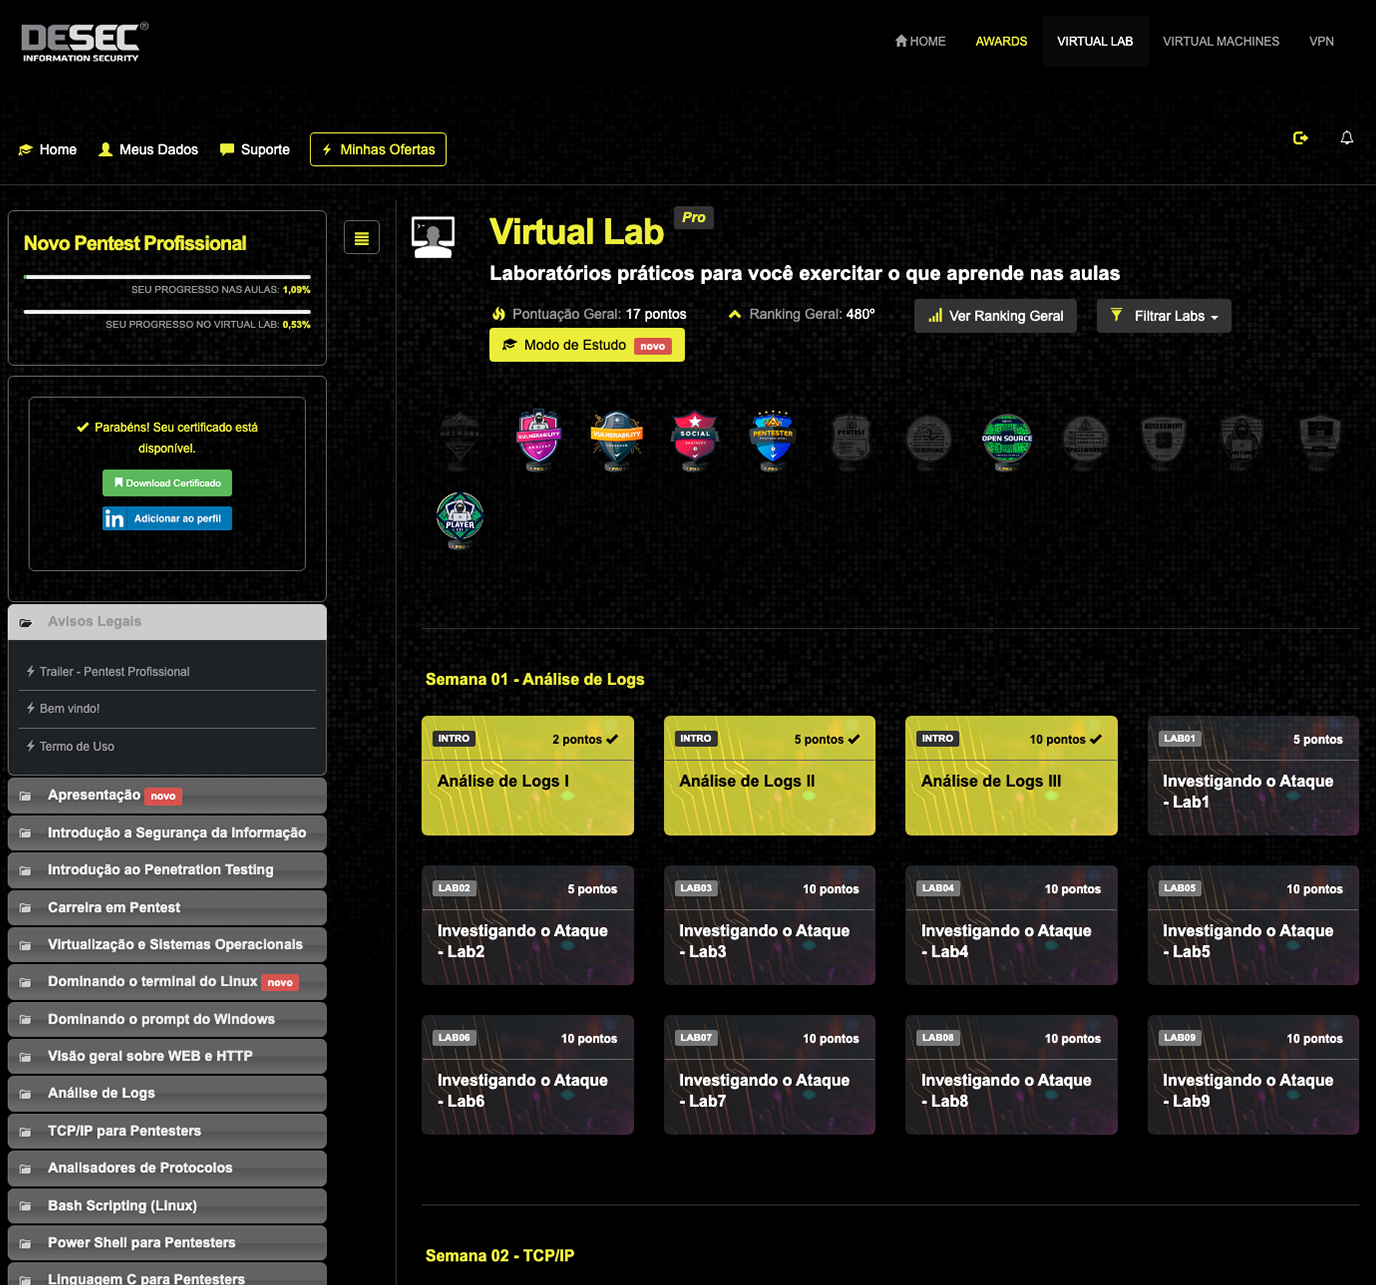
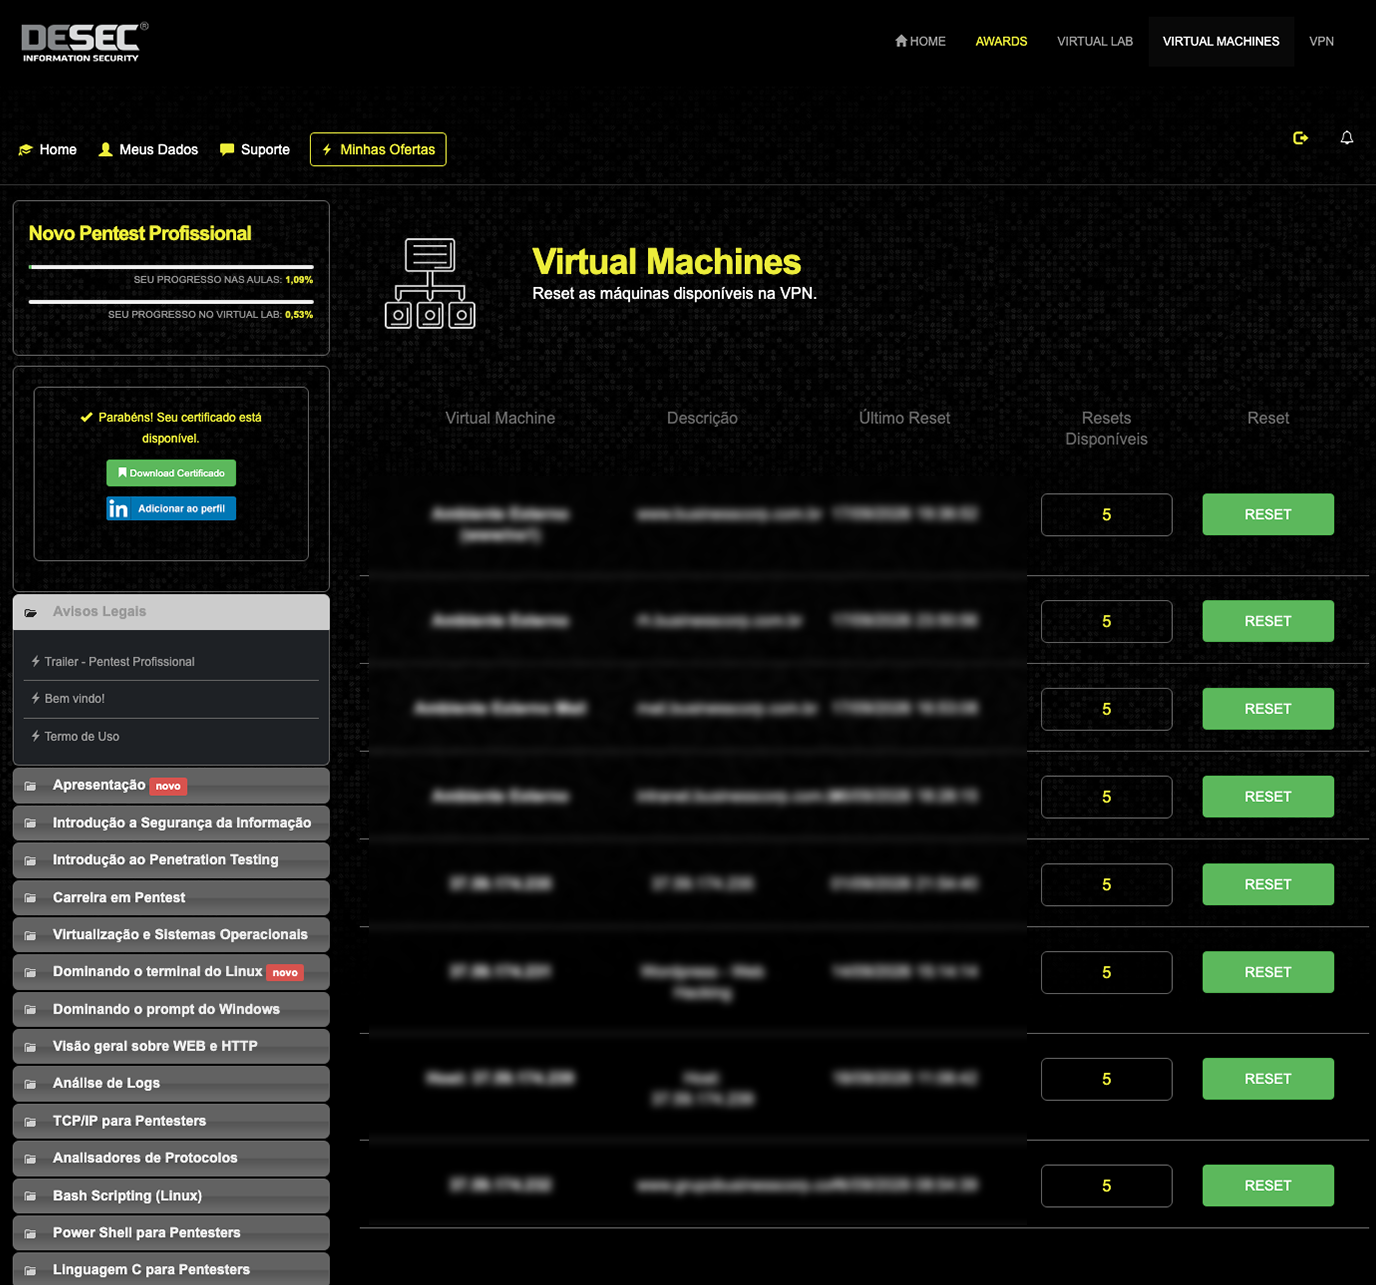
treinamento preparatório oficial para a certificação
DCPT - Desec Certified Penetration Tester
além de servir como base de estudos para outras
certificações de renome como CEH e OSCP.
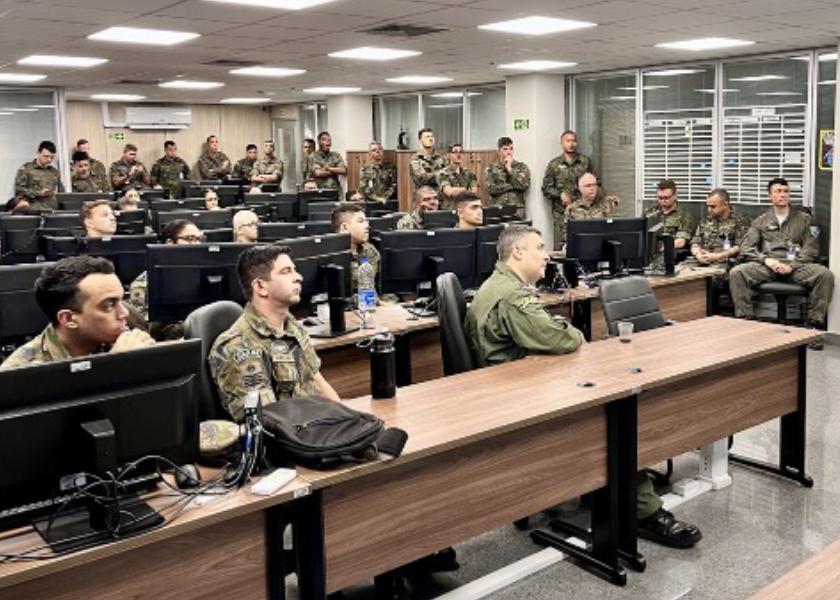
MAIS DE 50.000 PROFISSIONAIS TREINADOS

Exército Brasileiro

Marinha do Brasil

Centro de Defesa

Força Aérea Brasileira

Banco Bradesco

Banco Central do Brasil

Banco Itaú

SERPRO
atuando em instituições públicas e privadas
profissionais altamente capacitados com larga experiência em tecnologia e segurança da informação
Ricardo Longatto | O INSTRUTOR
Especialista em segurança ofensiva com experiência em projetos que envolvem Pentest BlackBox Externo, Interno, Web, Mobile, WiFi, Engenharia Social, Análise de Vulnerabilidades e Bounty Privado.
Pioneiro no ensino prático de pentest no Brasil, criou uma metodologia sólida que une ensino didático, laboratórios realísticos e desafios de alto nível, dando origem ao curso Pentest Profissional®.
Idealizador da Certificação DCPT, a primeira certificação de pentest da América Latina, hoje utilizada para comprovar a capacidade técnica de profissionais em penetration testing.
Fundador e CEO da Desec Security, com mais de uma década de experiência prática, já treinou milhares de profissionais e ajudou empresas de diversos setores a identificar e corrigir vulnerabilidades críticas antes que fossem exploradas.
Certificações:
OSCP | CEH | OSWP | LPT | CPENT | eJPT | DCPT Leader | Hall of Fame - EC-Council
“Tudo o que ensino aqui é o que aplicamos nos projetos da nossa consultoria testando sistemas das maiores empresas do país”
Presença em ambientes de alta segurança e defesa cibernética nacional
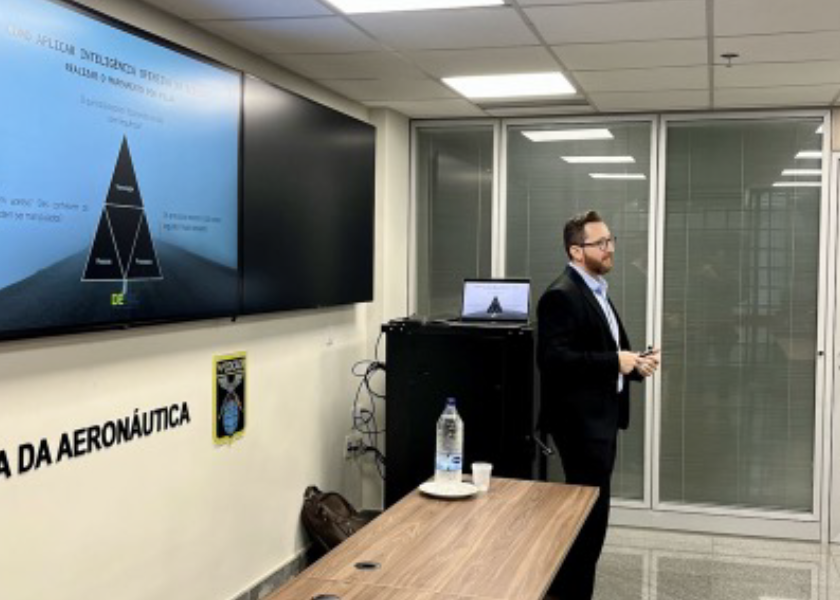
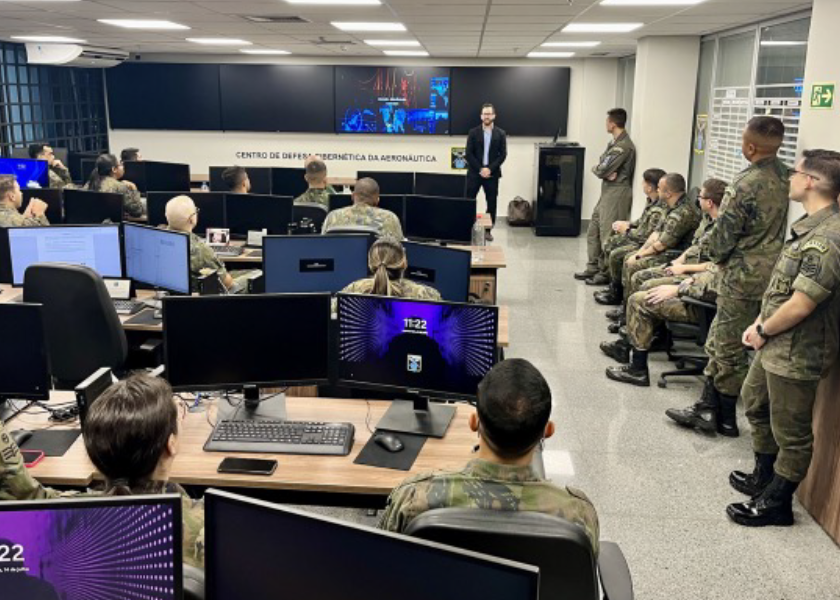
A DESEC TRANSFORMANDO VIDAS
Review de um PhD in Computer Science
Venci o CTF das forças armadas
Atingi a certificação OSCP
Valeu cada centavo
O curso me abriu portas, hoje eu moro na Europa
O curso me levou do zero para uma multinacional
Melhorei meu discurso na empresa como consultor de risco
Abriu a minha mente
A formação de Pentest Profissional foi criada para que você domine as principais técnicas atuais de Pentest construa seus próprios scripts, ferramentas e exploits e não seja dominado pelas ferramentas prontas.
Você não pode atacar o que não compreende
Base técnica sólida, mentalidade ofensiva e prática realística
Matricule-se na versão atual e tenha acesso garantido à versão atualizada quando lançada
Escolha o acesso ideal
para você
R$ 2.397,00
ou 12x de R$ 239,70 sem juros
Pix ou cartão · 7 dias de garantia · pagamento seguro
O que você recebe
ao comprar
- Treinamento completo (+40 módulos +500 aulas)
- Acesso vitalício às aulas
- 1 ano de acesso ao ambiente prático
- VPN
- Laboratórios (+200 laboratórios)
- Acesso garantido à versão atualizada (3º geração) quando lançada
R$ 3.497,00
ou 12x de R$ 349,70 sem juros
Pix ou cartão · 7 dias de garantia · pagamento seguro
O que você recebe
ao comprar
-
Formação pentest profissional
- Treinamento completo (+40 módulos +500 aulas)
- Acesso vitalício às aulas
- 1 ano de acesso ao ambiente prático
- VPN
- Laboratórios (+200 laboratórios)
- Acesso garantido à versão atualizada (3º geração) quando lançada
-
Pentest experience versão 2.0
- 1 exame para certificação DCPT
-
Acesso vitalício às aulas bônus:
- Como vender pentest
- Como gerenciar projetos de pentest
- 1 ano de acesso ao ambiente prático
- Laboratório via VPN
- 10 projetos com cenários realísticos
- Primeiro pentest na prática
R$ 6.497,00
ou 12x de R$ 649,70 sem juros
Pix ou cartão · 7 dias de garantia · pagamento seguro
O que você recebe
ao comprar
-
Formação pentest profissional
- Treinamento completo (+40 módulos +500 aulas)
- Acesso vitalício às aulas
- 1 ano de acesso ao ambiente prático
- VPN
- Laboratórios (+200 laboratórios)
- Acesso garantido à versão atualizada (3º geração) quando lançada
-
Pentest experience versão 2.0
- 1 exame para certificação DCPT
-
Acesso vitalício às aulas bônus:
- Como vender pentest
- Como gerenciar projetos de pentest
- 1 ano de acesso ao ambiente prático
- Laboratório via VPN
- 10 projetos com cenários realísticos
- Primeiro pentest na prática
- Pentest mobile v2
- Web dev security
- WiFi hacking enterprise 2.0
- Smart recon para pentest
- Evasão de defesas
*LabPass dá acesso ao ambiente prático e pode ser renovado anualmente
Garantia de 7 dias
Se você comprar o treinamento e por algum motivo achar que não é para você, não assistir às aulas ou não gostar, basta enviar um e-mail pedindo o cancelamento dentro dos 7 primeiros dias que faremos o reembolso imediatamente.
PERGUNTAS FREQUENTES
- Profissionais que desejam se capacitar na arte de identificar e explorar falhas de segurança.
- Profissionais que desejam se tornar um pentester / hacker ético ou um caçador de bugs (Bug Hunter).
- Profissionais que querem aprender atacar para se proteger.
- Quem deseja fazer certificações internacionais tais como OSCP, CEH.
- Quem busca aprender as bases fundamentais da segurança da informação
- Quem deseja competir Capture The Flags e campeonatos de hacking
O plano de estudos recomendado pela nossa equipe tem duração de 3 meses, mas você pode estudar no seu próprio tempo, ver e rever aulas quantas vezes for necessário. Ao concluir o treinamento você receberá um certificado com carga horária de 200 horas pela conclusão de todas as aulas e laboratórios práticos.
Como em qualquer outra área de estudos alguns conhecimentos base são necessários e isso não é diferente para quem pretende estudar Pentest, porém suprimos todos estes requisitos no início do treinamento!
Os módulos iniciais são chamados de "módulos base", pois proporcionam todo o conhecimento base necessário para se tornar um pentest, proporcionando as capacidades teóricas e práticas para o participante realizar o treinamento sem dificuldades.
Os módulos iniciais são chamados de "módulos base", pois proporcionam todo o conhecimento base necessário para se tornar um pentest, proporcionando as capacidades teóricas e práticas para o participante realizar o treinamento sem dificuldades.
Não! Nos módulos de base vamos introduzir esses conceitos do zero e aprofundar num nível bem interessante para que você realmente entenda como as coisas funcionam por debaixo dos panos.
Sim, a metodologia foi projetada para construir uma base sólida dos conceitos fundamentais para atuar no mercado de cyber security. Desta forma mesmo um participante começando do zero vai construir todas as bases necessárias antes de prosseguir para assuntos intermediários/avançados.
Sim, além dos módulos de base, o treinamento é muito atualizado e completo, você irá aprender ataques a ambientes modernos envolvendo Windows 10 e Windows Server 2019, vai aprender assembly e desenvolvimento de exploits, realizar campanhas de phishing profissionais, se tornar um profissional que não depende de ferramentas prontas, aprender a construir as próprias ferramentas e scripts. Além de se preparar para as principais certificações de mercado. (CEH, OSCP, DCPT).
Nós temos canais oficiais para fornecer todo o suporte necessário, sempre que tiver dúvidas ou dificuldades estaremos prontos para ajudar. Além disso contamos com uma comunidade de alunos muito acolhedora.
Contamos com uma comunidade de alunos ativa e muito acolhedora, sem tretas, sem pessoas tóxicas, sem degradação, sem ego inflado, todos que estudam na desec desenvolve o mindset Keep Learning onde todos estão em constante evolução, aprendendo e evoluindo juntos.
A Desec disponibiliza uma rede privada através de um acesso VPN, essa rede permite que o aluno tenha acesso a um ambiente realístico para praticar tudo que é ensinado no treinamento.
Ao adquirir o curso o aluno recebe um plano de 90 dias de VPN no qual ele pode ativar quanto ele quiser (recomendamos que ative quando começar os estudos práticos).
Fora esses 90 dias de VPN a Desec fornece um pacote adicional de 90 dias para o aluno ativar quando quiser, desta forma você tem dois pacotes de VPN separados para você não precisar se preocupar com tempo de VPN.
Para garantir um bom aproveitamento nos estudos, nossa equipe após vários testes chegou à conclusão que um plano de estudos semanal é a melhor forma de atingir os resultados e chegar ao fim do treinamento com um conhecimento sólido. Desta forma, criamos um programa que a cada semana o aluno é exposto a um assunto específico e consegue estuda-lo até solidificar o conhecimento antes de prosseguir para outro assunto.
Fomos a primeira empresa do Brasil a criar um treinamento de Pentest prático usando ambientes realísticos externos e internos, desenvolvemos metodologias de ensino, metodologias de execução de serviços, plataformas de projetos e gestão de riscos usadas hoje no mercado financeiro, trouxemos todo o nosso background técnico da nossa área de serviços para o treinamento. Aqui você aprende com quem vive isso no dia a dia.
Claro, se nos 7 dias após a compra você não gostar do treinamento ou achar que o treinamento não é para você basta nos enviar um e-mail solicitando o cancelamento que realizamos na hora.
Pentest Experience é uma plataforma que simula uma empresa de pentest onde o participante é o pentester e tem que realizar diversos projetos complexos e realísticos, a ideia desta plataforma é fazer o participante desenvolver experiência e vivência de mercado em um ambiente simulado. É incrível! Esta plataforma exige conhecimento técnico e é recomendada para quem já concluiu o nosso curso de Pentest Profissional.
DCPT significa Desec Certified Penetration Tester e foi a primeira certificação de Pentest da América Latina, trata-se de um exame prático onde o profissional tem 24 horas para comprometer todos os hosts de uma rede privada e ao final do tempo gerar um relatório profissional completo. O exame DCPT é habilitado após a conclusão do Pentest Experience, sendo assim, para ter acesso ao exame é necessário ter adquirido a plataforma Pentest Experience. (recomendamos a compra do combo especial pois te garante um desconto considerável).
Atualmente várias empresas e até multinacionais mencionam a certificação DCPT como um diferencial no processo de contratação de profissionais de segurança ofensiva. (Ex: VIVO / ERNST & YOUNG)
Atualmente várias empresas e até multinacionais mencionam a certificação DCPT como um diferencial no processo de contratação de profissionais de segurança ofensiva. (Ex: VIVO / ERNST & YOUNG)


