

APRENDA A CONSTRUIR UM SISTEMA DE RECONHECIMENTO INTELIGENTE PARA PENTEST
SMART RECON PARA PENTEST
O curso ensina a tratar dados de ferramentas e a construir um sistema pra fazer Reconhecimento para Pentest / Bug Bounty.
MÓDULOS
AULAS
AULAS
Introdução
- Introdução ao Smart Recon
- Conheça o Instrutor
- O que você irá aprender?
- Recado Importante
- Comunidade DESEC no DISCORD
- O que você faz com os dados que obtém?
- Tipos de saída de dados padrões
- Parse de Json 1
- Parse de Json 2
- Parse de Json 3
- Parse de Json 4
- Parse de Json 5
- Parse de Json 6
- Parse de Json 7
- Parse de Json 8
- Parse de XML 1
- Parse de XML 2
- Parse RAW
- Download dos Arquivos
Parsing de Informações
- Introdução
- Parse de informações Subfinder
- Parse de informações Sublister
- Parse de informações Assetfinder
- Comando 'go get' obsoleto
- Parse de informações Openrdap 1
- Parse de informações Openrdap 2
- Parse de informações httprobe
- Parse de informações NMAP
- Parse de informações MASSCAN
- Parse de informações Nikto
- Parse de informações Wayback
- Parse de informações Hydra
- Parse de informações Nuclei
- Conclusão
- Download dos Arquivos
Construindo a Infraestrutura
- Introdução
- Introdução ao Docker
- Preparando o Ambiente
- Baixando imagens Docker
- Administração de Docker
- Mapeamento externo no Docker
- Instalando ferramentas em Docker
- DockerFile
- Docker-Compose
- Download dos Arquivos
Construindo o Banco de Dados
- Introdução
- Bancos não relacionais
- Funcionamento Elasticsearch
- Docker-compose Opendistro
- Harderning Opendistro
- Criação de Índices
- Criação de Índices II
- Busca de dados
- Padronização de Índices
- Aula Extra - Índices na prática
- Dicas de configurações
- Download dos Arquivos
Construindo a Automação
- Introdução
- Paralelismo com o Parallel
- Automação AssetFinder
- Automação Sublist3r
- Automação Subfinder
- Automação subdomínios Parallel
- Consulta de dados (subdomain/ip)
- Automação NMAP
- Automação NMAP - Parallel
- NMAP - Consulta de Dados
- Automação httpx
- Automação httpx - Parallel
- Consulta httpx
- Automação WayBack
- Automação WayBack - Parallel
- Automação GoBuster
- Automação GoBuster - Parallel
- Automação Nikto
- Automação Nikto - Parallel
- Automação Nuclei - Parallel
- Automação Hydra - Parallel
- Download dos Arquivos
Trabalhando com Inteligência
- Introdução
- Execução encadeada
- Notificação no Telegram
- Monitoramento de Subdomínios
- Cadeia de execução de nmap
- Cadeia de execução de vulnerabilidades
- Execução total do encadeamento
- Busca de Informações IP
- Busca de Informações Sistemas
- Busca de Informações Resumo
- Busca de Vulnerabilidades
- Utilizando o Cron
- Dicas de Ferramentas
- Download dos Arquivos
Trabalhando com Airflow - Módulo Bonus.
- Módulo Bonus
- O que é o Airflow
- Estrutura do Airflow
- Instalação Airflow
- Arquivos de Configuração
- Setup do Banco de Dados
- Configuração do Banco de Dados
- Execução Airflow
- Configurações Importantes do Ambiente
- Estrutura da DAG
- Adaptando o Ambiente Docker
- Criando DAG de Produção
- Dynamic Task Mapping
- Construção Dynamic Task Mapping
- Adaptação dos scripts das DAGs para Dynamic Task Mapping - Parte 1
- Adaptação dos scripts das DAGs para Dynamic Task Mapping - Parte 2
Módulo Avançado
- Introdução
- Open Search
- Estrutura do OpenSearch
- Trabalhando com Índices
- Orientação a Objetos
- Abstração da Estrutura
- Abstração da Estrutura na prática
- Introdução: Novo Código
- Entendendo o novo código
- Trabalhando com os dados
- Integrando outras ferramentas
- Testando o sistema
- Testando o sistema - Parte II
- Construindo o módulo de portscan
- Parsing de dados
- Interagindo com o banco de dados
- Interagindo com os Dashboards
- Visão geral do sistema
- Parsing de dados para enumeração web
- Analisando o código: DNS Recon
- Trabalhando com Airflow
- Visão Geral Final
Conclusão
- Pesquisa



PRÉ-REQUISITOS PARA O SMART RECON
Recomendamos que o aluno já tenha uma Base em Pentest e possua conhecimentos em Python para um melhor aproveitamento.
MAIS DE 8.000 PROFISSIONAIS TREINADOS

Exército Brasileiro
Marinha do Brasil

Centro de Defesa
Força Aérea Brasileira
Banco Bradesco
Banco Central do Brasil
Banco Itaú
SERPRO
atuando em instituições públicas e privadas
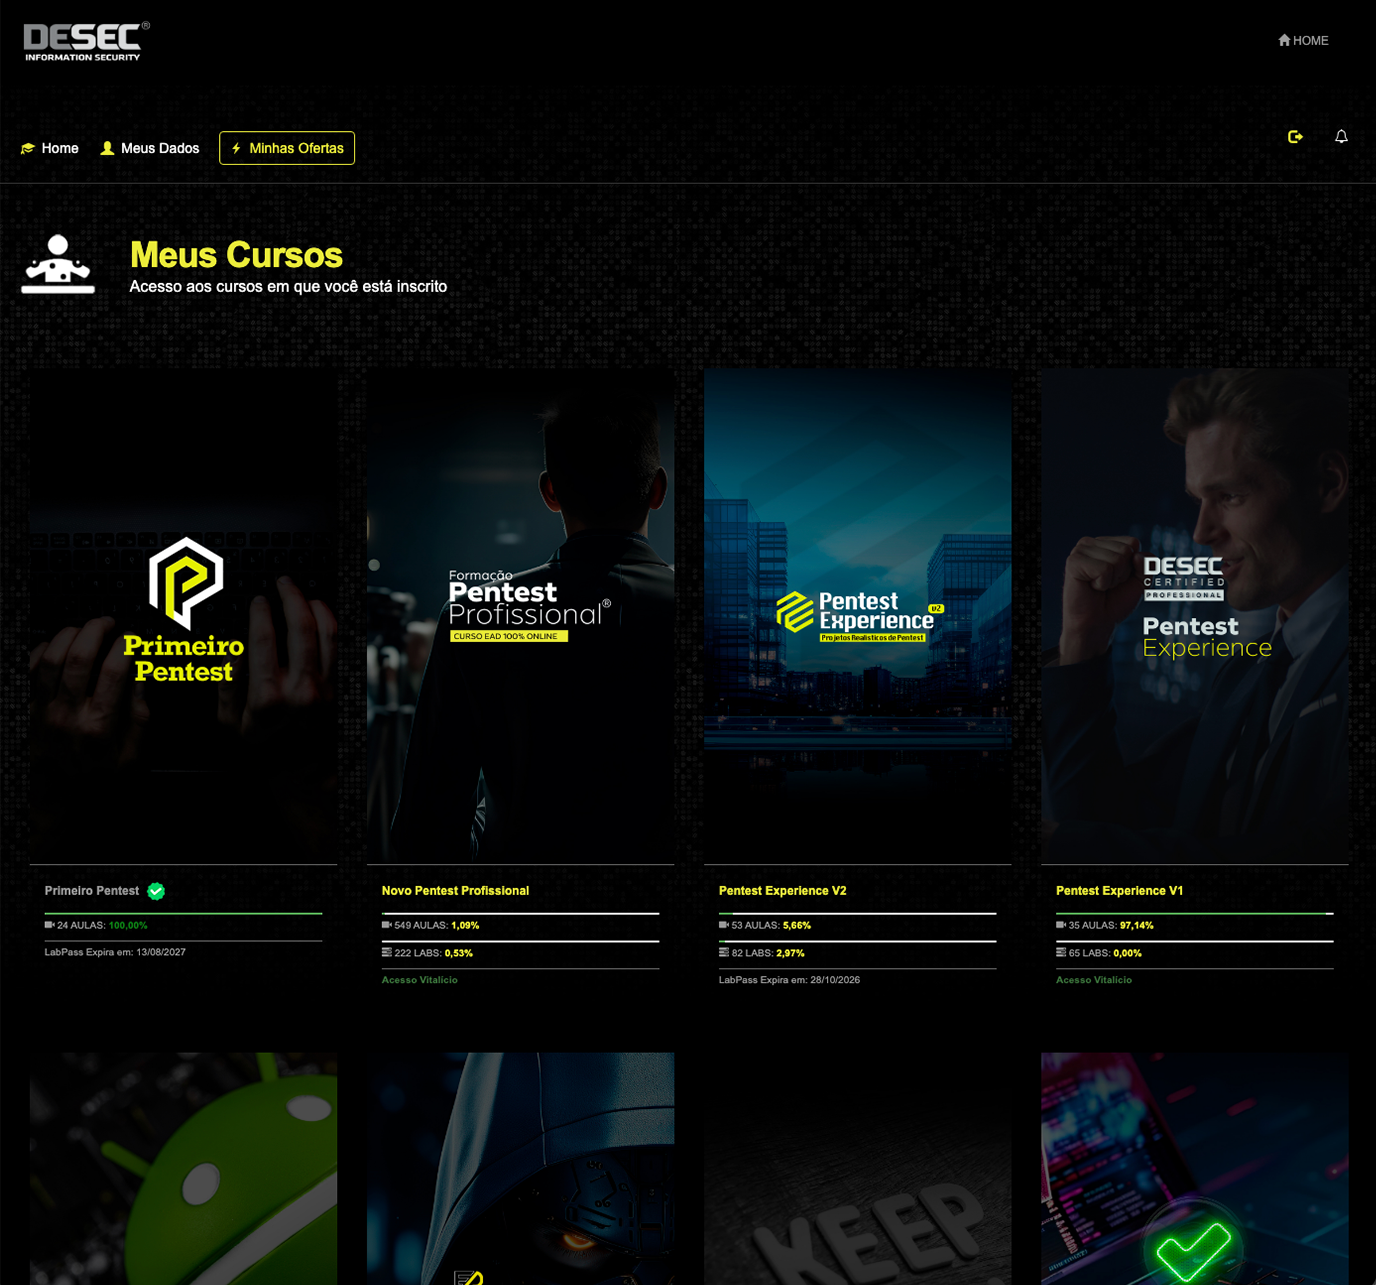
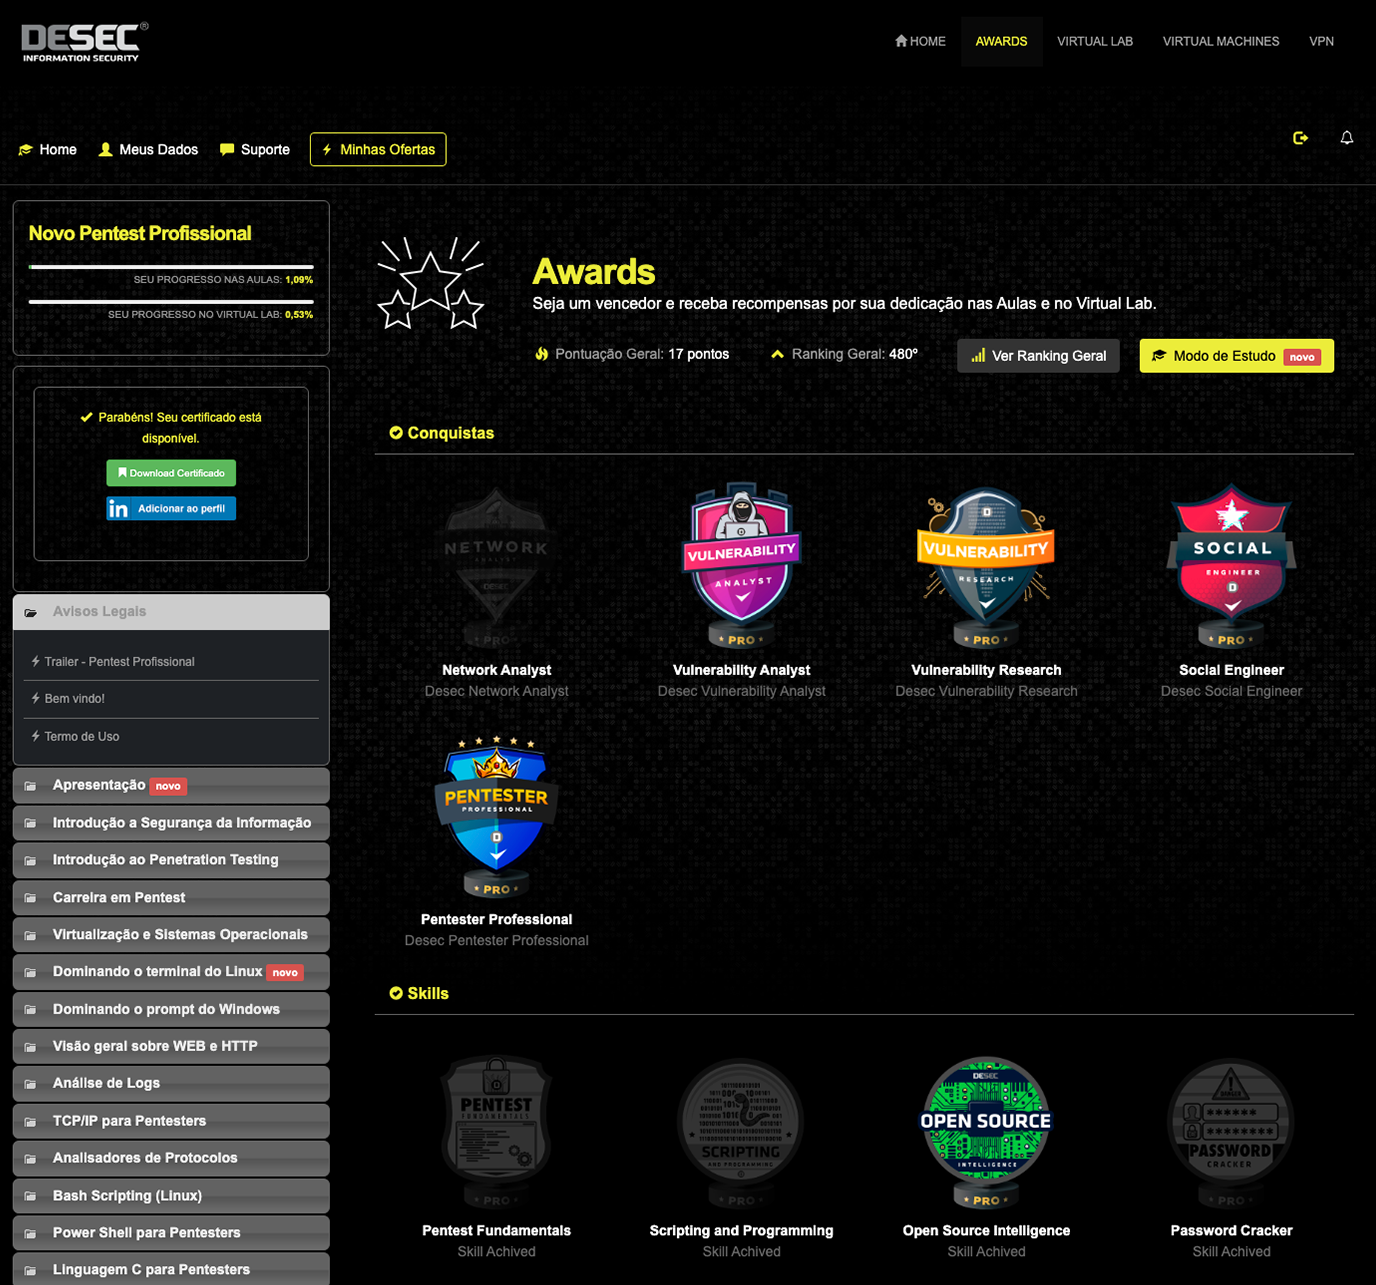
PLATAFORMA EXCLUSIVA PARA O APRENDIZADO DE SEGURANÇA OFENSIVA
*As imagens não refletem um treinamento específico, mas uma visão geral da plataforma.
MATEUS BUOGO | O INSTRUTOR
Mateus Buogo é formado em Redes de Computadores com MBA em Administração de TI e Mestrando em Administração. Sysadmin a mais de 13 anos e Pentester. Professor de ensino superior para cursos de Engenharia de computação, Análise de sistemas, Redes de computadores, gestão de TI e segurança da informação. Certificações OSWP | DCPT e Microsoft Enterprise Security Fundamentals.
Certificações:
OSWP | DCPT e Microsoft Enterprise Security Fundamentals
ESCOLHA UM PLANO PARA COMEÇAR A ESTUDAR
AS OFERTAS SÃO VÁLIDAS POR TEMPO LIMITADO
Escolha o acesso ideal
para você
R$ 997,00
ou 12x de R$ 99,70 sem juros
Pix ou cartão · 7 dias de garantia · pagamento seguro
PRAZO FINAL PARA A OFERTA
O que você recebe
ao comprar
- 09 módulos
- 132 aulas
- Certificado
- 1 ano de acesso
R$ 6.497,00
ou 12x de R$ 649,70 sem juros
Pix ou cartão · 7 dias de garantia · pagamento seguro
PRAZO FINAL PARA A OFERTA
O que você recebe
ao comprar
-
Formação pentest profissional
- Treinamento completo (+40 módulos +500 aulas)
- Acesso vitalício às aulas
- 1 ano de acesso ao ambiente prático
- VPN
- Laboratórios (+200 laboratórios)
- Acesso garantido à versão atualizada (3º geração) quando lançada
-
Pentest experience versão 2.0
- 1 exame para certificação DCPT
-
Acesso vitalício às aulas bônus:
- Como vender pentest
- Como gerenciar projetos de pentest
- 1 ano de acesso ao ambiente prático
- Laboratório via VPN
- 10 projetos com cenários realísticos
- Primeiro pentest na prática
- Pentest mobile v2
- Web dev security
- WiFi hacking enterprise 2.0
- Smart recon para pentest
- Evasão de defesas
Garantia de 7 dias
Se você comprar o treinamento e por algum motivo achar que não é para você, não assistir às aulas ou não gostar, basta enviar um e-mail pedindo o cancelamento dentro dos 7 primeiros dias que faremos o reembolso imediatamente.
PERGUNTAS FREQUENTES
Este curso é direcionado para profissionais da área de segurança ofensiva que trabalham como pentester ou bug hunters que almejam maximizar suas entregas, otimizando o processo de Recon de forma proativa e dinâmica.
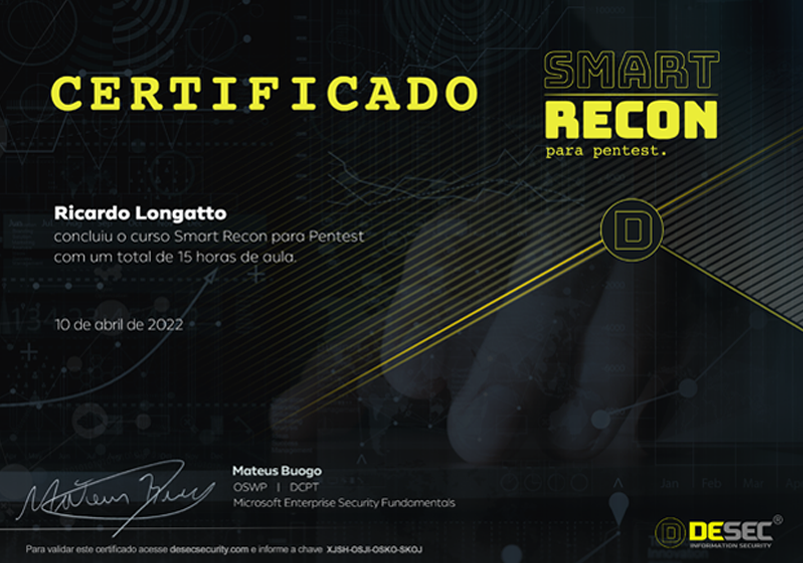
Após a conclusão do curso o aluno recebe um certificado com validação on-site e carga horária de 15 horas.
Como em qualquer outra área de estudos, alguns conhecimentos são necessários. Para esse treinamento é fundamental que o aluno já tenha os conhecimentos das bases do processo de Pentest além de familiaridade com programação, especialmente em linguagem Python e Shell Script, pois todo treinamento está construido nessas linguagens. Não haverá módulos de fundamentação nessas tecnologias, por isso é muito importante o aluno já ter sua bagagem neste sentido.
Se você está começando agora no universo do Pentest, recomendamos que faça o curso de Pentest Profissional antes! O curso Smart Recon para Pentest é um curso avançado e por isso é necessário que o aluno tenha conhecimentos prévios em Linux, Python, Shell Script além de já compreender o processo de Pentest e Bug Bounty.
Nós temos canais oficiais para fornecer todo o suporte necessário, sempre que tiver dúvidas ou dificuldades estaremos prontos para ajudar. Além disso, contamos com uma comunidade de alunos muito acolhedora.
Sim! O principal foco deste curso é melhorar a sua metodologia de Pentest, fazendo com que o aluno possa utilizar diferentes perspectivas em seu processo de Pentest e melhorar muito seus resultados! Não é um curso para iniciantes, mas para profissionais que queiram otimizar seu trabalho!
Após realizar a compra, você terá 1 Ano de acesso garantido ao treinamento.


